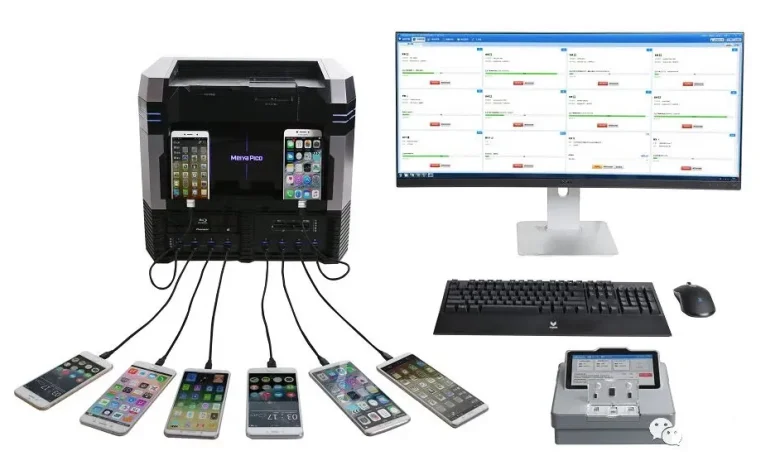
ابزار هک جدید پلیس چین بدافزار ماسایسیست و خطر دزدی داده از گوشیهای توقیفشده, تحقیقات اخیر کارشناسان امنیت سایبری نشان میدهد که مجریان قانون چین از یک بدافزار پیشرفته برای نفوذ به تلفنهای هوشمند توقیفشده و استخراج جامع اطلاعات بهره میبرند. این ابزار مخرب که با نام ماسایسیست شناخته میشود، قابلیت دسترسی به دادههای حساس را حتی در برنامههای امنسازی شده فراهم آورده است. ماسایسیست چیست و چگونه کار میکند؟
طبق گزارش شرکت امنیتی لکآوت، این بدافزار برای سیستمعامل اندروید توسعه یافته و توسط شرکت تکنولوژی شامن مییا پیکو تولید شده است. ماسایسیست یک راهکار استخراج دادههای قضایی است که نیازمند دسترسی فیزیکی مستقیم به دستگاه هدف است. از آنجا که نصب این نرمافزار تنها روی گوشیهای بازشده امکانپذیر است، پلیس میتواند پس از توقیف تلفن، آن را به یک سیستم دسکتاپ متصل کرده و محتوای آن را به طور کامل خالی کند.
دامنه گسترده دسترسی به اطلاعات شخصی قدرت این ابزار در فرورفتن لایههای امنیتی به درجهی بالاست که میتواند دادههای موجود در اپلیکیشنهای رمزنگاریانتها به انتها مانند سیگنال را نیز قرینهسازی نماید.
صوتی ضبطشده استفاده گسترده و تهدید برای مسافران حین که لکآوت هنوز واحدهای پلیسی خاصی را که از این فناوری استفاده میکنند شناسایی نکرده است، شواهد بر کاربرد گستردهی آن در سراسر چین دلالت دارد.
کریستینا بالام، محقق ارشد این شرکت، اشاره کرده که کاربران چینی در انجمنهای اینترنتی از نصب اجباری چنین بدافزاری روی گوشیهایشان توسط ماموران گزارش دادهاند. این موضوع هشدار جدی است برای شهروندان داخلی و نیز مسافران خارجی که با ورود به خاک چین، دستگاههایشان در نقاط مرزی یا امنیتی ممکن است مورد بازرسی فیزیکی قرار گیرند.
خطر محتمل برای کاربران آیفون (iOS) پژوهشگران لکآ نسخه دسکتاپ این سیستم را تحلیل نکردهاند و تا کنون نمونهای از ماسایسیست سازگار با iOS ردیابی نشده است.
این شواهد بصری به شدت احتمال را تقویت میکند که نسخهای مخصوص سیستمعامل iOS نیز در حال توسعه یا استفاده عملیاتی باشد. نتیجهگیری و نکات امنیتی حیاتی ظهور ماسایسیست نشاندهنده گذار به سطح جدیدی از بازرسیهای دیجیتالی دولتی است که حریم خصوصی دیجیتال را به چالش میکشد.
از آنجا که این تکنیک بر دسترسی فیزیکی و گوشی بازشده متکی است، فعالسازی قفل قوی بیومتریک یا رمز پیچیده، خاموش نگه داشتن دستگاه در مناطق حساس، و استفاده از حالتهای پیشفرض امنیتی مانند در آیفون یا حالتهای مشابه در اندروید، میتواند لایه دفاعی اساسی علیه این نوع حملات فیزیکی-دیجیتالی باشد.


